Les certificats numériques constituent le socle invisible des infrastructures informatiques modernes. Ils permettent de chiffrer les communications, d’authentifier les systèmes et d’instaurer la confiance entre les applications, les appareils et les services. Mais, parallèlement, leur gestion devient de plus en plus complexe:
- Le nombre de certificats augmente de manière exponentielle; dans certaines entreprises, le nombre d’identités de machines est déjà 60 fois plus élevé que celui des identités humaines.
-
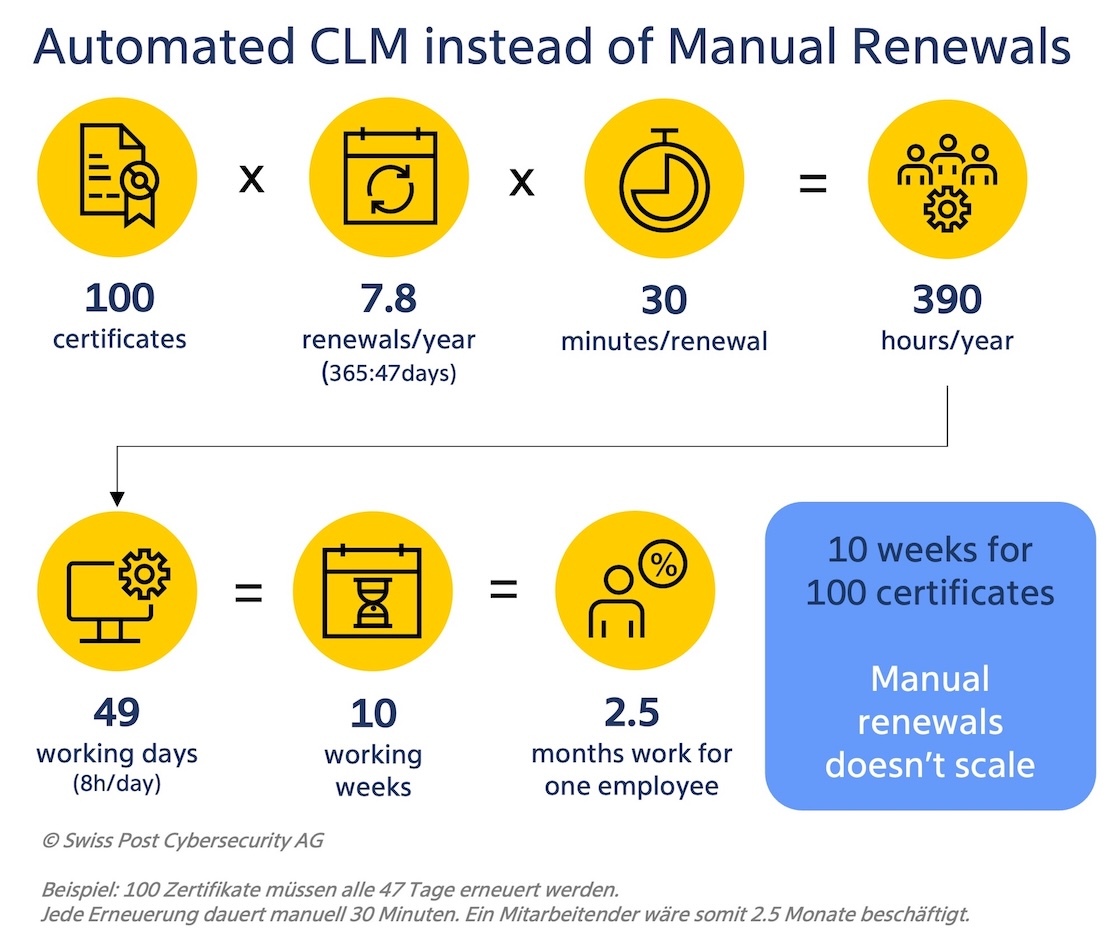
Leur durée de validité diminue drastiquement: elle était de deux ans en 2018, elle n’est plus que de 200 jours aujourd’hui, et en 2029, elle devrait tomber à 47 jours.
-
Les exigences réglementaires se multiplient.
-
Le passage à la cryptographie post-quantique nécessite le remplacement de milliers de certificats.
Pour les services informatiques, cela représente plus de travail et un risque plus élevé de failles de sécurité. Un certificat expiré peut avoir de lourdes conséquences, notamment la perte de droits d’accès ou des interruptions de service. Swiss Post Cybersecurity relève ces défis avec son Certificate Lifecycle Management (CLM) automatisé. Cette solution crée de la transparence pour tous les certificats et automatise les processus récurrents.
Paul Such, CEO de Swiss Post Cybersecurity: «Avec le Certificate Lifecycle Management, les entreprises reprennent le contrôle de leur parc de certificats avant que des certificats expirés, mal configurés ou non conformes aux directives ne mettent en danger leur activité.»
Une vue d’ensemble centralisée plutôt qu’un fouillis de certificats
La solution CLM de Swiss Post Cybersecurity recense les certificats dans les différentes architectures, les regroupe dans un inventaire centralisé et peut s’appuyer sur les PKI existantes. Les équipes informatiques disposent ainsi d’une vue d’ensemble permettant de savoir:
- quels certificats sont disponibles et où ils sont utilisés
- à qui ils appartiennent et qui est responsable de leur renouvellement
- quand ils expirent
- et là où des mesures doivent être prises (conformité, algorithmes faibles).
Les risques comme les autorités de certification non autorisées ou les infractions aux directives définies peuvent être détectés à un stade précoce. Le CLM automatise l’ensemble du cycle de vie, de l’émission à la révocation en passant par le renouvellement. Cela permet de limiter les tâches répétitives et d’éliminer les sources d’erreur. Les notifications, les politiques définies et les workflows automatisés permettent de gérer la question des certificats avant d’en arriver à une panne système.
Une solution parée pour les audits et conforme à la réglementation
Les certificats font partie intégrante de l’architecture de sécurité et constituent donc de plus en plus un enjeu de gouvernance et de conformité. Un inventaire centralisé et une gestion traçable aident les entreprises à contrôler leurs actifs et à mieux répondre aux exigences des audits.
La solution de Swiss Post Cybersecurity offre à cet effet des fonctions dans les domaines de l’audit, de la gouvernance et de l’automatisation. Il est ainsi possible de définir des responsabilités et des droits d’accès, de modéliser les processus d’approbation et de faire respecter des directives. Pour les entreprises soumises à des exigences réglementaires telles que les directives NIS2 ou DORA, une gestion structurée des certificats devient donc un élément important de l’organisation de leur sécurité.
Technologie européenne, entreprise suisses
La solution CLM de Swiss Post Cybersecurity repose sur la plateforme d’Evertrust, un fournisseur français de solutions de cybersécurité auquel SwissSign fait confiance. Swiss Post Cybersecurity est un partenaire autorisé pour l’implémentation et l’hébergement depuis mai 2026. Les instances CLM sont hébergées sur l’infrastructure privée de Swiss Post Cybersecurity en Suisse.
Définition du CLM :
La gestion du cycle de vie des certificats (Certificate Lifecycle Management) désigne la gestion centralisée des certificats numériques, depuis leur émission jusqu’à leur expiration ou leur révocation, en passant par leur suivi et leur renouvellement. L’objectif du CLM est de supprimer la gestion manuelle des certificats et de les gérer de manière centralisée, automatique et selon des règles définies tout au long de leur cycle de vie.